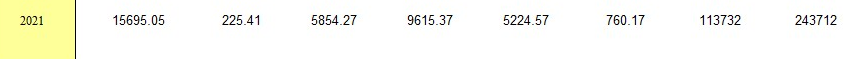我是豆豆

吃饭,睡觉,打豆豆

微软程序无法连接

原因

根据这里说明:

1
2
3

UWP 是微软在 Windows 10 中引入的新概念,由于所有 UWP 应用均运行在被称为 App Container 的虚拟沙箱环境中,其安全性及纯净度远胜于传统的 EXE 应用。但 App Container 机制同时也阻止了网络流量发送到本机 使大部分网络抓包调试工具无法对 UWP 应用进行流量分析。同样的,该机制也阻止了 UWP 应用访问 localhost,即使你在系统设置中启用了代理,也无法令 UWP 应用访问本地代理服务器,十分恼人。

简单说就是微软官方的一些程序如果在你开代理的情况下,会无法同步和访问。比如常见的微软商店无法访问。这个问题困扰了我很久。终于在网上找到了原因。有了原因就好办了。


解决方案

  1. 复杂版:

    在注册表内找到对应程序的SID值,通过WIN+R键打开运行窗口。输入“regedit”打开注册表编辑器,然后定位到

    1
    2
    3

    HKEY_CURRENT_USER\Software\Classes\Local Settings\Software\Microsoft\Windows\CurrentVersion\AppContainer\Mappings

    接着在左边的注册表项中找到你想解除网络隔离的应用,右边的 DisplayName 就是应用名称,而左边那一大串字符就是应用的 SID 值了。

    微软无法连接-2023-04-22-16-43-49

    接着打开CMD面板,输入

    CheckNetIsolation.exe loopbackexempt -a -p=你想要开放SID

    然后对应UWP应用就可以愉快的上网。

  2. 简单版:

    一键命令版,直接打开CMD运行即可:

    FOR /F "tokens=11 delims=" %p IN (‘REG QUERY “HKCU\Software\Classes\Local Settings\Software\Microsoft\Windows\CurrentVersion\AppContainer\Mappings”’) DO CheckNetIsolation.exe LoopbackExempt -a -p=%p

    效果是所有的UWP就可以愉快的上网了。

  3. 程序版:

    使用网络调试工具 Fiddler,直接手动选择。

    微软无法连接-2023-04-22-16-50-32


总结

如果是微软的订阅用户还是十分推荐的,毕竟他们的TO DO功能还是不错的,以前经常因为没法同步让人无奈。很多时候这种提醒工具很需要随时可以同步。

搬瓦工

搬瓦工是老牌VPS厂商,具有速度快,多机房,服务器稳定等特点。偶尔也会放出一些神价格的服务器,比如:

92刀/年,2c2g40g-1t,多机房换

74刀/年,1c1g20g-500g cn2 GIA

74刀/年,1c1g20g-500g 香港特价

但是每个人的情况不一样,有些人想要一台建立网站,比如我就很想要92刀/年,2c2g40g-1t,多机房换,这个性能强劲而且可以换到香港机房,可以说得上是最近的神车。但是我之前查找搬瓦工服务器的时候,就没有找到一个比较完整的搬瓦工目前的套餐。于是花了点时间,爬了所有的服务器套餐,大家可以看看有米有自己喜欢的。

阅读全文 »

常用vps工具

  1. IP信息查看工具
    可以查看目前IP的污染程度和看到出口IP的类型:家庭或者公司。如果你想要访问的网站对IP有特殊要求,比如open ai等,有时候就是因为这个导致。所以在购买vps时候可以考虑,测试一下对方的IP是否干净,这个很重要。
    IP工具-2023-04-14-10-25-58
  2. vps性能测试脚本
    综合性测试脚本,网址,大佬写的测试脚本,可以简单测试系统系统,硬盘存储速度和某些节点的之间的速度,可以拿来参考下硬盘读取速度来判断是不是用的固态硬盘等。对机器性能要求比较高的可以看重这个。
    1
    2
    3
    wget -qO- bench.sh | bash
    或者
    curl -Lso- bench.sh | bash
  3. 流媒体测试脚本
    顾名思义就是测试这个IP可以访问流媒体,和上面的IP信息查看工具有异曲同工之妙,但是这个更加具体,你可以从中看到常见的所有流媒体,看看自己的这个IP能不能访问,也会提示如果你访问的话,会显示哪个地区的。像我得这个香港服务器就无法访问ChatGPT,但是我的洛杉矶线路可以。
    1
    bash <(curl -L -s check.unlock.media)
    IP工具-2023-06-11-09-44-49
  4. 回程路由测试
    有时候商家说的是cn2线路,但是实际回程有可能不是,这时候就需要回程国内路由判断了。
    1
    curl https://raw.githubusercontent.com/zhucaidan/mtr_trace/main/mtr_trace.sh|bash
    IP工具-2023-06-11-09-40-34
    需要注意的是,这个只能做参考,实际的线路根据你的地区,运营商,甚至小区位置都有关系,所以只能是个参考。还有瓦工既然反向虚标,我得cn2线路既然还能用上GIA,这个可是高级线路,而且上海还能用上联通的4837,总的来说,这个线路如果是电信和联通会比较舒服,而且北京上海大城市更加合适。
    IP工具-2023-06-11-10-33-57
  5. 网速测试
    全国各地三大运营商的speedtest的测速。 测试之后发现无法使用,可以参考上面的速度测试,或者使用我搭建的speedtest网页进行测速。
    1
    bash <(curl -Lso- https://git.io/superspeed_uxh)

说说我对线路的看法

首先我们要明白:稳定,速度,价格三者不能共存。所以很多时候我们看到一些配置相同的,但是价格差很多,就是因为这个。然后目前如果没有特别的速度需求,那么CN2线路是可以满足你大部分需求的,至于CN2 GIA,你会发现大家宣传的统一口径就是:晚高峰的时候不会卡,但是就速度和延迟来说,如果同一个地区的两条线路差距不会大。
我推荐这样判断线路:

地区>IPLC专线>国内NAT+落地机>精品线路>CN线路>普通线路

现在目前无论是自用还是飞机场,主流的技术就这3种:

  1. IPLC线路:国际私有租赁线路
    简单说就是私有线路,可以说得上是内网一般的速度,所以这种线路一般价格高,带宽也小,流量给的也少。但是速度绝对是快的,无论任何时候。

  2. 国内NAT+国外落地机
    国内端口转发到境外,然后由境外服务器来进行访问目标网址。这个优势在于可以控制来回程的线路,注重一个稳定。而国内访问环境速度快,是一般机场的套路,但是这块国内NAT管控严格,所以成本高,价格也会贵。

  3. 精品线路or高级线路
    主要是就是三大运营商的精品线路:

    1. 移动CMI
    2. 联通4837 或者 联通 CU VIP 还有联通9929,比4837好,但是也贵
    3. 电信CN2 GIA 大名鼎鼎

    优点很明显,快。缺点也很明显,除开服务器厂商特殊优化,否则的话一般情况下你是哪家运营商就走哪条线路,所以如果你手里正好集齐三家运营商,那么大概率会有的快,有的慢。
    所以这些年会有主机上推出那种固定回程线路的服务器,如果你手里运营商多,可以考虑。像我手机移动,宽带移动送的,我肯定优先选择移动的CMI。

  4. CN2线路
    这种的就直接访问国外的IP,访问的去程和回程有时候会根据你所在的城市,运营商等等因素,甚至会出现一个绕路的可能性,所以速度忽上忽下。哪怕你是CN2 GIA线路下,也是有这个可能性,因为运营商网关是由负载平衡,它是根据当下情况来判断的。

  5. 普通线路
    这种一般走电信163,就是电信最开始搭建的那条线路。速度没保障,而且人多卡,是个机器都会走这条线路,所以很慢,很慢。所以我一般不推荐。

推荐主机

最后,附上我推荐的几个搬瓦工的vps:
49.99美元每年/洛杉矶/CN2线路
备用地址-境内直接访问
IP工具-2023-04-16-10-24-26

这个存在反向虚标,如果你是大城市的电信或者联通。推荐这个,实际线路走的都是电信和联通的高端线路。
IP工具-2023-06-11-10-33-57

如果你还想更快的,更稳定,CN2 GIA线路,169.99美元一年:
169.99美元每年/洛杉矶/CN2 GIA线路
备用地址-境内直接访问
IP工具-2023-04-16-10-28-25

这块不是很推荐,因为之间的差价足够你在国内买个NAT,然后再转发。

爷爷的病从中秋,过了一个国庆,在11月初就去世了,整个过程可以说的上是短的,但是却是我爸嘴里念叨的最多的。“要不是老头子的病耽误的,我早就早就怎么样”,“经过了老头子的事,我看不起他(我大伯)”。确实,爷爷最后一段时间,我大伯做的确实平淡了些,好像从一开始就在等那个日子,好在这次没有像奶奶那样,耗时日久。爷爷的病大伯早就知道,全身扩散,晚期。我大伯瞒住了,没说,老头子又喝酒了,就这么乐呵乐呵的又过了半年,最后因为在村医那里用药不当,导致心脏不舒服,送了趟急诊。好巧不巧,出院哪天,隔壁床的病人忽然就死了。爷爷一生信命,觉得这是不祥,就又住了一晚。这成了他心里得一个心结,回来之后身体就垮了。
爷爷是个老传统,老古董,信命信神,最后也相信自己能熬过去。家中大小事情都是由爷爷说了算,那是以前,晚年却落得要配合自己大儿媳得脾气,也算是一种轮回吧。我对爷爷的霸道最早的体验是我哥的初中伙食费,那时候我哥在城里读书,爷爷大手一挥,每天10块,每周50,一周周给。这落后的给钱制度让我哥长大之后饱受胃疼的折磨。爷爷对钱是有强大的控制欲的。但是他还是念亲情的,当初我爸破产,我哥自己出来单干,爷爷给了我哥5w。我哥在最后的那段时间还给了他,他又找了借口把这钱给我了,最后,这钱又转回来了。做这事的时候,我大伯知道,他看着,那天就只有我们4个人。但是他的老婆后面就开始追问:爷爷的五万去哪里了?又是求神,又是问佛。爷爷走后,钱划分的干净,这次是我大伯分的,20多万,拿出一部分做丧事,拿出一部分打几个金首饰给儿女,剩下的几个孙子分了,丧事不够的我大伯兜底了。我们对分法没什么意见。主要是我大伯分,说的清清楚楚,钱也有去处,不要像奶奶那时候,我大娘拿着然后也不说分,也不说不分。有钱人都是占着理的。
爷爷的病他自己到老去都不知道,这叫临终关怀。我不懂,但是也许我到了那个时候也就无能为力吧。爷爷可以说给我上了一课,一个人到老了,能有多么的卑微。奶奶走后,开始分家。分家是我爸提出来的,但是谁都知道分是必然的,我爸是个傻逼,他忍不住。分家男人这边很简单,就一个茶水间搬一下,没了。女人这就都是事了,我们打电话给我妈,意思很明确:这两年我们兄弟在外面做生意,都是我大伯帮衬,要说钱厨房那些都给他们都不够。所以,我大娘要啥,你就给,缺啥我们给你买。我妈听进去了,厨房分的干脆。但是到了后面田地就不行了。我大娘要多。老家的地,都是田地,这两年搞了耕地红线,更是只能种不能盖。我妈种不来,我大娘也种不动。但是她就要:她大女儿出生早,之前分地时候她有份,这份她要拿回去,然后她儿子是长子长孙,再多拿一块。本来也是没啥事,你要愿意多要,那就多给你点,村里这些地我们都认不全。爷爷那时候还在,看着这一切发生。分完地,我哥回去。我爷爷对我哥说:你妈这次做的很好。他也知道我妈这次真真的受欺负了。但是他已经没法说上话了。地分完了,我大娘留了个心眼,有块后院的地没拿出来,然后家门口得两块菜地分完是一家一半,她想全要。于是让我大伯找我哥说,我哥问了我妈,我妈忍了。就同意了,我大娘就去种了。但我妈也是个傻逼,几天后她反悔了。于是我们有理变成了无理。我哥也不想理这事了,就放着他们闹。我爷爷从头到尾也说不上话,任着她们闹,还好没出现分完了又重新分得情况。分地这事也闹着全村皆知,这分地本身就得请村里得老人过来见证一下。有时候我也不明白,我大伯这么好面子的人,就让他老婆这么折腾,是不知道这事,还是觉得这事小,不想参与。
然后就是照顾爷爷,一家一个月的照顾。到了他们家,我大娘还种着地,有时候晚上晚回来点,我爷爷吃饭准点,但是也得迁就着。我妈有时候会过去问,要不要在这边吃点,他摆摆手不用。爷爷对我大娘是又疼又怕的,我大娘从小来我们家,是童养媳。爷爷奶奶第一个孩子夭折了,去问了算命的,算命的说让其领养一个。领养完我大娘之后,爷爷奶奶的孩子就再也没出过事,所以我大娘在我爷爷奶奶眼里不仅仅是童养媳这么简单,甚至在我那些姑姑眼里也不是一个简单的妯娌,她是和他们从小玩到大的,而且还是他们最大的那个,有点像小时候得孩子王一样,但这份份感情在爷爷去世之后就变得荡然无存。爷爷好喝酒,到了那个时候,也没想着让他禁酒,就劝少喝,少喝。我大娘不让,把酒藏起来,我爷爷也无奈,只能吃饭就睡。我问过爷爷咋老这么喝酒,爷爷说:全身疼,喝点酒,晚上好睡觉。我妈倒是没什么拦着,还张罗着我们买酒,倒不是她明事理,主要是她傻。我爷爷就两个儿子,所以我妈从进张家得门就不受我爷爷奶奶待见,从小时候家中大大小小的事也是爷爷和我大娘商量了一下,然后就决定了,无论了种地,买菜,宴席,请客。所以我妈就觉得她啥事都要比大娘小一头,啥事都要超过大娘,我大娘不让爷爷喝酒,那我就让。我们也劝过我妈,但是一个人一直活在别人得阴影下,总归有点畸形得心理。
奶奶去世之后,大娘期间做的种种早就让几个姑姑侧目了,姑姑们也就不怎么来家里。分家之后,就更少了。以前好歹一家吃饭,现在两家赶上饭点,去谁那吃都不知道,搞不好还落得埋怨。我堂哥,大姑得儿子,给我大伯打工,那天就落得一个尴尬得境地,回老家看望爷爷,午餐没得吃,我大娘没煮,我妈也觉得不该来我们这边吃饭,于是就落得一个无饭可吃的地步,灰溜溜的回家。我大娘抠唆,但也不是真的抠,就是那种富人的抠唆。比如饭多煮了,然后不舍得扔,就吃剩下的菜,有时候菜多了,就热了又热,这和我奶奶很像,但不一样的是奶奶有时候就躲着偷偷一个人吃剩菜,到了我大娘则是光明正大的让客人一起吃。我二姑两次回来,都被拉着吃剩菜,二姑受不了,找我们说了好多次。爷爷在他们那吃好吃坏那就不清楚了,谅不至于。这次爷爷病重,又得人照顾,大姑姑没办法,还是辞去了工,来到家里。大姑姑家里是多挫折,这几年确实是我大伯帮衬着,但是在老人这事上,我觉得她也仅仅是想着让老人舒服一点走吧。但是我大娘不这么觉得:“这些女儿是回来抢家产的,你以为是什么好东西”。终于有一天晚上,闹了一场。大娘喊着这些女儿回来干啥,不就是回来抢财产的。我大伯听的受不了,出手打了我大娘一巴掌。这事本来就这么了了,毕竟谁家没有几本难念的经,妯娌之间不和也不是什么大事。但是奇葩的是我的几个堂姐,听说她妈被人打了就开始捉妖了。这要从我大伯和大娘说起,我大娘是童养媳,我大伯和我大娘虽然没有多少感情,但是亲情是肯定有的。他们从小一起长大,而且我大娘给我大伯生了6个孩子,他们之间不一定有爱情,但是肯定有亲情。以至于到了后面我爷爷向我大伯控诉大娘天天种地都不愿意照顾奶奶时,我大伯一开始还是不相信的。反而觉得这老头子挑事。所以我大娘一直塑造的人设是为了这个家尽职尽责,然后这些年为了照顾老人,一直在老人身边。这你们几个姑姑不想着感谢,还这么挑拨离间我们父母的感情,让我爸打我妈,这能得了?
这几个堂姐突出的就是一个:没理也是有理。仗着就是现在家里靠着大伯,你们这些姑姑,侄子都是受过我爸帮衬的。今天我妈被打,就是你们几个姑姑挑拨的,我妈没做错,就算错,我妈这么多年的苦也可以受得了。整一个泼妇骂街,当事人我大娘就哭着要回娘家。事情最后也是不了了之。我至今没明白我堂姐他们整这一出是为了啥,人是她爸打的,往大了说就是妯娌吵架,往小了说是夫妻动手。哪个也轮不到你们堂姐说话。————堂姐们在群里撒泼得画面我以后会专门开出一章,讲究得就是一个:有钱人就是没理也占着理。我以前一直觉得写东西没啥,后面写多了发现,确实有差距,就像我现在将事情讲清楚可以,但是要让读者领略到我当时的无语和愤怒,那就需要大量得描述,而大量,细节得描述就又得靠写手得功力了。
我大姑姑命惨,儿子赌博,欠了几百万。大姑丈看儿子这样,那几年也心灰意冷,过度劳累,死命工作,后面得了癌症走了,几个姑丈里面走的最早得。所以我大伯帮衬着多,给她儿子一份工,也帮忙给家里盖几层楼。大姑姑之前跟我大娘走的也近,我妈一直是家里排挤得那个,但是奶奶事情之后,我大姑姑心里就憋着一股气,那天仅仅是大家得一个泄口罢了。
我大娘一直在给自己立苦命得人设,他的几个女儿一直觉得她妈在家里就是受欺负得。其实他妈在爷爷奶奶心里地位不同凡响,从我小时候家里内事都是她做主得,哪怕是我爸最风光得几年也是她做主得。他的苦来自她自己和她老公:她生了6个孩子,到最后一个才是男得,从前就听过,我妈生我哥得时候,她自己委屈得跑到房间里哭,生我得时候也是。他的第二个苦来自我大伯,她老公。我大伯在外面有女人了,而且大家早就公开了,所以她觉得自己苦,然后她女儿们也觉得她妈苦。但是说实话,我大伯至今和她没有离婚,外面得女人也从来不带回去,家里得家用也给的足,而且还按照她得要求:在城里买了一套房。除开感情,我大伯对她不薄,再说感情,我大伯对她可谓亲情满满,家里得事也是互相商量得来,甚至有时候还是以她为主。至于说把我大娘一个人扔在家里,这倒不至于,我大娘以前也在我大伯身边跟过,两人在外面同住一套房,不同房间,也相安无事。但是我大娘就不愿意出去,哪怕爷爷去世之后,她现在也在老家守着那个房子,看着那些地。
从医院回来以后,爷爷身体垮得很快,到了后面就慢慢的连门都不愿意出。其实那时候他身体还好,劝劝还能出去老人协会看看别人打麻将。但是心理上接受不了,他觉得自己身体不行了,开始求神念佛,有时候觉得一天尿尿太多次都是问题,爷爷在躺下之前,是被自己活生生得吓死得。爷爷对神可以说是虔诚也可说是不虔诚。他很念古法,也很要强。年底元宵全村进贡是有章法得,他每年都得过去把关,大家也给他面子,让他把关。但是这几年,思潮变了,慢慢的大家就想简便着来,于是爷爷就过来阻止,过来拉着主人家说着古法不可变。但是到了晚年,尤其最近这几年,他倒是通透了多,很多事都不理,我妈求神贡品开销太大,他倒是劝着:穷有穷得贡法,富有富得贡法,心意到了就行。我妈觉得爷爷在骂她穷,她不乐意。但是人到老了,以前放下得,现在又拿回来了,爷爷哪怕到了最后几天,也觉得自己是这么虔诚,走不了,走不了。到老去也不愿意自己穿上寿衣。
爷爷走了,但是没穿寿衣。一群人就满朝热火得开始给他换衣服。爷爷最后一个月都是在床上躺着,还穿着尿不湿。就这样,我看着他们拉出了一个满是屎尿得尿不湿。忙里忙外得给他穿上寿衣,嘴上念叨着整整齐齐。过分的忙碌以至于没有了悲伤得气氛,我就这么在那木讷得看着这一场换装,脑袋里空空如也。
那一刻我也死去了

2022/11/1 张九掌去世,谨以此文纪念

时间不是万能的

他不是玫瑰

之前听说过,中国价值投资第一书《时间玫瑰》,抱着盛名,就下载下来看了,看完之后。觉得它说的有点对,但是又冥冥之中觉得,它说的道理我都懂,但是就是觉得有问题。时间是不是玫瑰我不知道,但是作者的这本书肯定不是玫瑰,书中充斥着大量自己参加会议的演讲稿,或者当初08年的一些投资建议。是的,当时它的眼光很好,很多企业也获得了长久的收益,如果按照他的建议,确实可能一朝翻身,成为百万富翁,当时他自己也说了,这中间的过程让人难以忍受,万科你08年买,过两年之后你的资产折价近一半,等到了18年左右才会实现20倍+的神话,茅台也是,在限酒令时期,茅台股价大跌,你那时候能拿的住么?诚然我现在是秋后算账,站在2023年的立场看过去15年的发展。但是他不也是,他站在18年的立场,看08年。

价值投资,前提是价值,我们作为一个简单的股票投资者,我们是没办法像企业的领导人一样了解企业的,类似医药茅台的美年健康,不也是爆出大雷,作者站在幸存者的视角来审阅自己,肯定得出的是正向的反馈,那么如果我们当初投资美年健康呢?投资的中兴呢?所以,这就是我疑问的第一年,作为中国价值投资的第一书,他没有告诉我们如何判断一个企业是真的在做企业,还是在搞钱。所谓的价值投资难道就是他说的那些企业,那么其他兢兢业业的企业算什么?A股市场20年以上股票不在少数,其他的企业都是没有价值的玩意么?没有增长点?作者泛泛而谈自己的投资多么的精准,多么的好,却没有输出一点任何有用的价值,就像好多没有学问的大老板夸夸而谈自己的发家史,殊不知,是时代裹挟着他,他的个人努力不是重点,重点是他押对了宝,做对了行业。

时间仅仅是时间

时间玫瑰,我看不出时间在其中扮演的角色。也看不到作者的投资智慧。你如果能看到1年以后,那么你是一个神人,你看到50年以后,那么你就是一个普通人。时间是重要的,但是太过遥远的东西对我们来说并没有作用,作者举例从美国大萧条到现在持有股票,有意义么?有,但是也没有,资产如果是为下一代构筑的话,那么这一代的人做什么?我们追求资产的增值,而不要求时效,那么,可以选择存银行,每年吃复利,复利+时间,巴菲特的投资圣经。作者的资金很好,但是作为这么大的资金有很多种增值的机会,但是作者选择了最笨的方法,等。买房,玉石,信托在资金疯狂的年代,哪个不能做到1年翻几倍的地步,而偏偏选择了最笨的方法,买股票,然后等。中间的风险比前面几个投资渠道高多了,还自得其乐的说自己多么有远见。你看到的是10年之后,不是1年之后,在那个年代的普通人,只要有点了解,都会相信中国经济鹏飞,都觉得以后生活会越来越好,那么他们为啥不选择买股票呢,那是因为他们不笨,他们将他们的资金放在当前时代下最合适的地方,而不是靠着股票的自我增值,价值投资者在股票赚不到钱,巴菲特赚钱不是靠价值投资,是靠复利+时间。他投资的企业对企业有充分的理解,他花时间去经营和爱护这些未来现在有盈利能力的企业,而不是将钱给他,然后祈祷这个公司的管理者不要瞎搞。

没有价值投资

价值投资在A股没有出路,最近杉杉股份就是一个例子,它们上市做衣服的,后面转型做电子材料,还有一定的建树。那么如果你听到一个做衣服的企业忽然要跨行业做电子材料,你脑中的想法是不是这企业瞎搞,你的价值投资会让你离开,还是根据时间+价值,坚定持有呢?这种过分看中领导决策的企业并没不是说没有价值,但是它不算价值投资。商业是一个很复杂的信息圈,我们只能接收到我们自己的信息,但是信息差正是商业的来源,我们的价值投资理念如果说是看好一个股票,然后坚定持有10年,那么你这是在赌,不是在投资。真正的投资是信息,我如果知道杉杉股份的转型信息,知道他们实验室要取得重大进展,那么这时候你买入是不是价值投资,也不是,因为杉杉股份公告有可能是假的,夸大得,真正得消息往往需要你实地去接触,接触管理层,接触他们得领导,甚至还要搭配当时得大环境,所以没有价值投资,有得就是内部消息,有得就是信息差。股票市场这个非实物得市场,有得只是信息投资,没有价值投资。

v2rayN的路由设置

新版本变化

最近升级了v2rayN的系统,发现了没有了原来的pac模式,变成了简单的:清楚系统代理,自动配置代理,不改变系统代理。

20230329122924

其中改变系统代理就是变成了以前的那种全局代理的模式,一开始并不了解,而且由于不支持PAC模式后,好多你不想代理的流量都走到v2ray去了。

1
2
3

旧模式

20230329090502

1
2
3

新模式

20230329090518

所以这种情况下我们就需要花点时间去配置路由了。

PS:

清除系统代理就是不代理了,而不改变系统代理,如果你有前端PAC分流的话,否则这个选项也是不代理的意思,所以建议使用自动配置系统代理。


Geo文件的使用

新版v2rayN下载时候自带了两个Geo文件(路由规则文件)

1
2
3
4
5
6
7

"geosite.dat":提供一个预定义好的 「全球域名」 列表;


"geoip.dat" :提供一个预定义好的 「全球 ip-地区」 列表.

里面的域名常用分类:

category-ads:包含了常见的广告域名。

category-ads-all:包含了常见的广告域名,以及广告提供商的域名。

cn:相当于 geolocation-cn 和 tld-cn 的合集。

google:包含了 Google 旗下绝大部分域名。

microsoft:包含了 Microsoft 旗下绝大部分域名。

geolocation-!cn:包含了常见的非大陆站点域名,同时包含了 tld-!cn。

tld-cn:包含了 CNNIC 管理的用于中国大陆的顶级域名,如以 .cn、.中国 结尾的域名。

tld-!cn:包含了非中国大陆使用的顶级域名,如以 .hk(香港)、.tw(台湾)、.jp(日本)、.sg(新加坡)、.us(美国).ca(加拿大)等结尾的域名。

category-games: 包含了 steam、ea、blizzard、epicgames 和 nintendo 等常见的游戏厂商。

当然,如果你还有别的需求,可以看 https://github.com/v2fly/domain-list-community/tree/master/data 下具体的名称,如果你觉得它的规则不准确,这边也有一份国人专门设置的加强版规则: https://github.com/Loyalsoldier/v2ray-rules-dat 这是一个加强版合集,只需要下载geosite.dat和geoip.dat两个文件之后,替换掉v2rayN文件路径下的同名文件就行。

PS:

如果使用加强版记得开启:更新Core时忽略Geo文件

20230329093023


高级用法

如果你看到data目录下有

20230329093131

后面带有@cn标识,说明该域名有cn接口,想要直连的用户,可以设置类别geosite:steam@cn 为直连,意为将steam列表内所有被标记了 @cnattribute 的规则(域名)设置为直连。

需要注意的是:在路由配置中,类别越靠前(上),优先级越高,所以geosite:category-games@cn等所有带有 @cn attribute 的规则都要放置在geosite:geolocation-!cn前(上)面才能生效。


路由其他功能

这边顺带解释一下其他的几个配置的说明:

20230329091857

域名解析策略

AsIs:只使用域名进行路由选择,默认值;推荐值

IpIfNonMatch:当域名没有匹配任何基于域名的规则时,将域名解析成 IP 然后去匹配,如果IP多,那就一直匹配到有为止。

IpOnDemand:如果有IP 的规则,立即将域名解析为 IP 进行匹配。

域名匹配算法

“hybrid”:使用新的域名匹配算法,速度更快且占用更少。默认值。推荐值

“linear”:使用原来的域名匹配算法。


分享配置

先说下我的日常模式,我比较经常访问谷歌搜索和GitHub两个地方,其他的网站我希望全部都是走直连的,所以我用如下配置:

代理的Domain或IP:

Domain下配置:

1
2
3
4
5

geosite:google,

geosite:github

直连的Domain或IP:

Domain下配置:

1
2
3

geosite:cn

IP下配置:

1
2
3
4
5

geoip:private,

geoip:cn

阻止的Domain或IP:

Domain下配置:

1
2
3

geosite:category-ads-all

这套配置实现了,所有国内的网站走直连,谷歌和Github走代理,而且还有广告屏蔽的功效。

如果你有一个域名不在这里面,但是你想要让它走代理/直连可以添加:domain:xxxx.com,或者ip:xxxxx

PS:

也可以直接使用域名,但是如果使用domain:xxxx.com,会匹配该域名下的所有子域名,至于匹配规则我觉得太过复杂,如果不是需求太奇特,一般用不到。


高端玩家

该功能需要玩家有一定的知识储备,我个人不是很建议

系统是支持高级模式的,点击启用路由高级功能,然后点击高级功能,添加规则集:

20230329103205

打开之后,输入自己定义的名称,接下来就是重头戏:

20230329103354

这边有个白名单模式(即在GFW的域名进行代理,其他的不走),有两种方式添加:

一种输入:

https://raw.githubusercontent.com/2dust/v2rayCustomRoutingList/master/custom_routing_rules_whitelist

然后点击从订阅的URL导入规则即可,一种就是打开链接,然后选择从剪贴板导入规则。

接下来我们分析下对应的文件。以下规则已经被我修改,建议直接打开链接后复制

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61
62
63
64
65
66
67
68
69
70
71
72
73
74
75
76
77
78
79
80
81
82
83
84
85
86
87
88
89
90
91
92
93
94
95
96
97
98
99

[

{

"outboundTag": "direct", #直连的域名配置

"domain": [

"domain:example.com",

"domain:example2.com"

]

},

{

"type": "field",

"outboundTag": "block", #阻止的域名配置,下面是广告的域名Geo配置

"domain": [

"geosite:category-ads-all"

]

},

{

"type": "field",

"outboundTag": "direct", #直连的域名配置,内部包含个人域名,苹果,谷歌,和中国的域名

"domain": [

"geosite:private",

"geosite:apple@cn",

"geosite:google@cn",

"geosite:tld-cn"

]

},

{

"type": "field",

"outboundTag": "proxy", #代理的域名配置,不是中国网址

"domain": [

"geosite:geolocation-!cn"

]

},

{

"type": "field",

"outboundTag": "direct", #直连的IP配置,中国的IP和个人的IP

"ip": [

"geoip:private",

"geoip:cn"

],

"domain": [

"geosite:cn"

]

},

{

"type": "field", #这个是端口,忽略

"port": "0-65535",

"outboundTag": "proxy"

}

]

其实和我上面设置的一样。只不过是更加方便的导入而已。

我更加推荐这个配置:所有端口都是直连,如果有特定网站再走代理,还添加了广告过滤。有上不去的,再进行添加。

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37

[

{

"outboundTag": "block",

"domain": [

"geosite:category-ads-all"

]

},

{

"outboundTag": "proxy",

"domain": [

"geosite:google"

]

},

{

"port": "0-65535",

"outboundTag": "direct"

}

]


DNS优化

根据 https://github.com/chenxv399/v2ray-rules-dat 推荐,建议使用,可以抵抗DNS污染

使用方法:

设置-参数设置-DNS设置-直接curl+v粘贴规则

规则:

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
50
51
52
53
54
55
56
57
58
59
60
61

{

"hosts": {

"dns.google": "8.8.8.8",

"dns.pub": "119.29.29.29",

"dns.alidns.com": "223.5.5.5",

"dns.opendns.com":"208.67.222.222",

"geosite:category-ads-all": "127.0.0.1"

},

"servers": [

{

"address": "208.67.222.222",

"port": 5353,

"domains": ["geosite:geolocation-!cn"],

"expectIPs": ["geoip:!cn"]

},

"8.8.8.8",

"9.9.9.9",

{

"address": "114.114.114.114",

"port": 53,

"domains": ["geosite:cn", "geosite:category-games@cn"],

"expectIPs": ["geoip:cn"],

"skipFallback": true

},

{

"address": "localhost",

"skipFallback": true

}

]

}

看下来,就是查询hosts里面的DNS,没有则使用OPENDNS(208.67.222.222这个ip所指),进行查询,要求域名/ip不是中国的,如果是中国的域名/ip使用114这个DNS.

实际使用下来,建议配置。


参考文档:

4.12 最新 v2rayN windows 进阶版使用教程 | 附PAC模式路由规则 | 多个自定义路由规则

FreshRSS定时规则的坑

使用过FreshRSS的用户就会对它的定时刷新问题头疼,虽然官方推荐了好多的定时刷新方法,但是由于我得vps布局。

目前的vps格局如下:

d__OneDrive_workplace_99typecho_VPS现状

我没办法像它推荐的使用cron命令:

1
2
3

0 * * * * php /path/to/FreshRSS/app/actualize_script.php > /tmp/FreshRSS.log 2>&1

这样我每次更新PHP的docker容器就会覆盖掉,所以我需要采用别的方式进行自动更新订阅。

系统给出了两种方式,都是使用HTTP进行强制刷新订阅源,但是我在实际使用过程中发现了一个坑

按照他给:

1
2
3

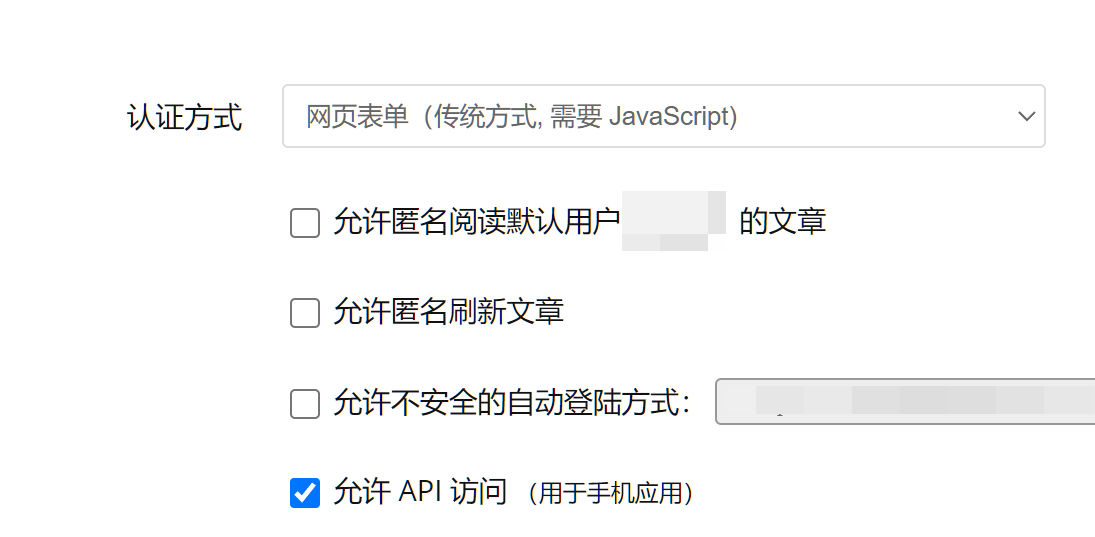
https://freshrss.example.net/i/?c=feed&a=actualize&force=1 强制刷新,需要在后台开启允许匿名刷新

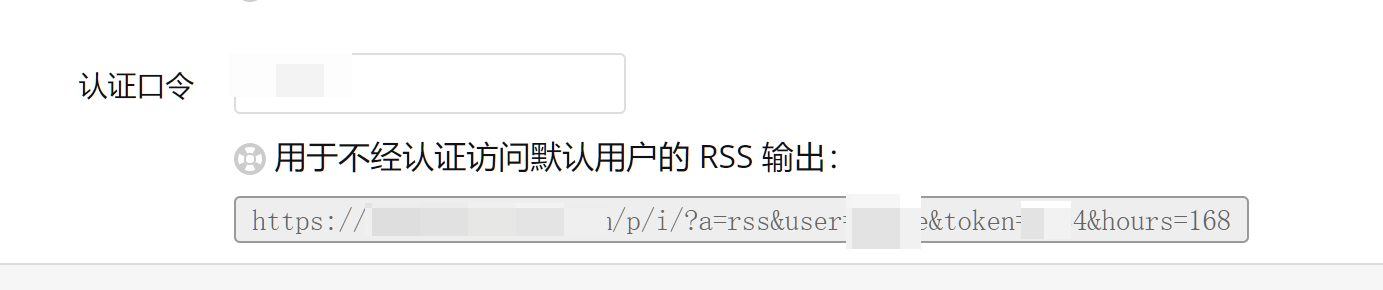
但是我实际配置的时候,会提示重定向太多次,最后我查看后台的tokenID

20230328153338

会发现我得网址后面有个/p这个和给出来的example网址有一定的差距,于是我试着重新配置我得网址

1
2
3

https://freshrss.example.net/p/i/?c=feed&a=actualize&token=542345872345734 开启了后台的认证口令

获得了ok返回

20230328153632

至此完美解决这个问题。

后续就青龙增加了一个定时任务,方便每天上班时间自动刷新订阅源,省的自己每次都得登陆网页刷新。

这边说下几个参数

  1. &force=1 强制马上刷新

  2. &ajax=1 会返回一个状态码OK,不会跳转到阅读界面

  3. &maxFeeds=10 刷新10个订阅源,不会把你全部的订阅源都刷新

  4. &token=xxxx 认真口令,如果没有则需要将后台的认证方式中允许匿名刷新文章。

20230328155113

青龙面板定时规则

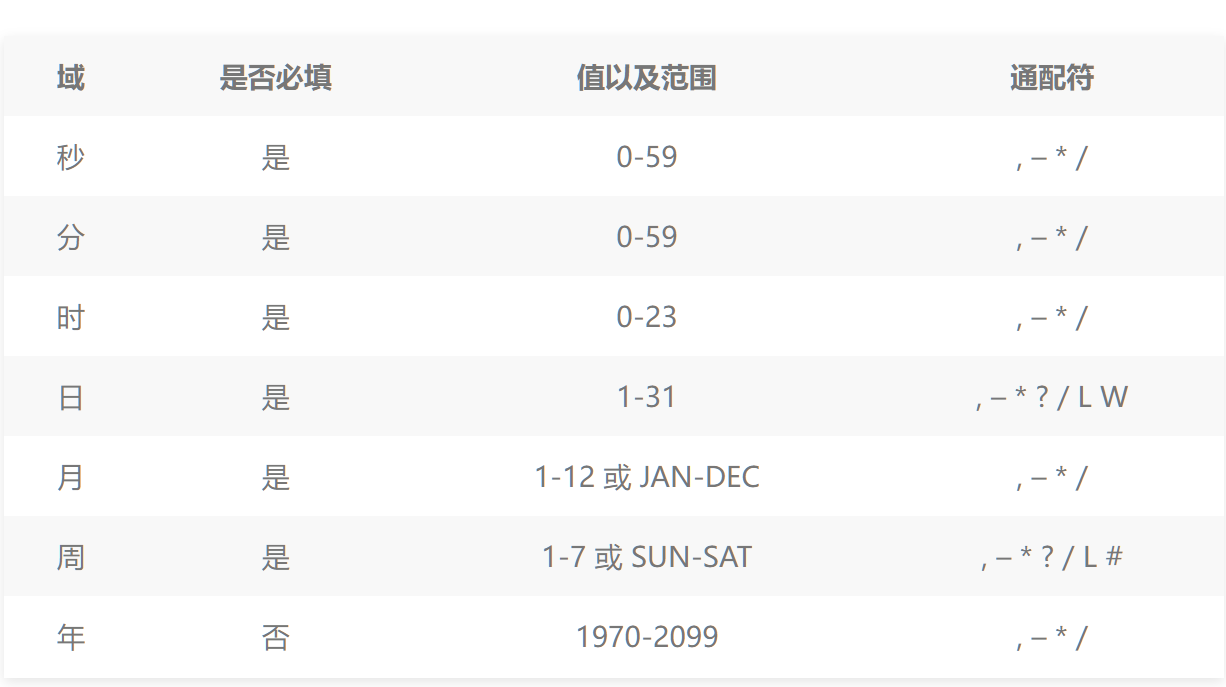
青龙面板使用的是cron的时间格式,但是它又在上面基础上进行优化,使用的是5-6位的时间表达式:

20230328145315

20230328145545

知道这些之后,看下青龙内部经常使用的通配符

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23

,:表示在两个及以上的时间点中都执行。如在月中的值为1,3,则表示1月和3月都触发事件

*:表示匹配该域任意值,可解读为 “每”,如小时的字段为*时,表示每一小时都触发事件

?:表示不指定值,用于日期和星期字段之间进行互斥。通常在日期和星期字段中的一个指定值,另外一个用?表示不指定值。使用的场景为不需要关心当前设置这个字段的值。例如:要在每月的6号触发一个操作,但不关心是周几,我们可以这么设置 0 0 0 6 * ?

-:表示范围,一个连续触发的区间。如:时的值为6-8,则表示6-8小时中的每个小时都触发事件。

/:表示间隔时间触发事件(开始时间/时间间隔)。其中第一部分是起始值,除了秒以外都会降低一个单位,比如在 “秒” 上定义 5/10 表示从 第 5 秒开始 每 10 秒执行一次,而在 “分” 上则表示从 第 5 秒开始 每 10 分钟执行一次。


#:表示该月第n个星期x(x#n),仅用星期域。如:星期:6#3,表示该月的第三个星期六。

L:表示LAST 最后(最后一天或最后一个星期几);仅出现在日和星期的域中。用在日则表示该月的最后一天,用在星期则表示该月的最后一个星期X。如:星期域上的值为5L,则表示该月最后一个星期的星期四。在使用'L'时,不要指定列表','或范围'-',否则易导致出现意料之外的结果。

W:仅用在日的域中,表示距离当月给定日期最近的工作日(周一到周五)。 如:"4W"表示距离4号最近的工作日(当月的)触发事件; (1)当4号就是工作日时,则表示当天触发;当4号为周六时,则表示3号(周五)触发; (2)当4号为周日时,则表示在5号(周一)触发; 再如:"1W"表示距离1号最近的工作日触发事件,但是,该工作日只算当月的。假如当月1号是周六,则”1W“表示在当月3号(周一)触发事件。就算上个月的最后一天是工作日,也不会触发事件。

LW:‘L’和'W'可以一起组合在日字段使用。表示当月的最后一个工作日触发事件。

0 0 7-20 * * * 比如这个0秒0分7-19点内每天每月每周执行,即每天的7-19内0分0秒执行

如果要求在上班日(周一到周五),那么最后一个字符“周”就需要配置:0 0 7-20 * * 1-5

当然如果你不会的话,可以选择使用在线服务,简单方便。

总结

青龙面板是个好东西,可视化的界面降低了开发人员的入门,没必要在部署上花费时间,简单的写个python程序,然后放到青龙上,剩下的就是等待,配合Gotify等通知软件,可以实现实时接收消息。

v2ray配置文件

config基本配置:

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25

{

"log": {}, #日志文件路径

"api": {}, #api路径配置

"dns": {}, #dns配置

"stats": {}, #如果有开启全局统计会出现在这

"routing": {}, #路由配置用来多个跨服务器商议

"policy": {} #政策,定义等级,可以分等级给配置

"reverse": {}, #全局统计开关

"inbounds": [] #进站配置

"outbounds": [], #出战配置

"transport": { #底层传输配置,全局设置

}

协议

V2Ray 支持以下协议:

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17

Blackhole #出战专用,黑洞,可以达到禁止访问某些网站的效果

Dokodemo-door #Dokodemo door #(任意门)是一个入站数据协议,它可以监听一个本地端口,并把所有进入此端口的数据发送至指定服务器的一个端口,从而达到端口映射的效果

Freedom # Freedom 是一个出站协议,可以用来向任意网络发送(正常的) TCP 或 UDP 数据。

HTTP #出入站协议,模仿http

MTProto #MTProto 是一个 Telegram 专用的代理协议,不建议使用

Shadowsocks #Shadowsocks 协议,包含入站和出站两部分,兼容大部分其它版本的实现。老牌经典但是风险高

Socks # 标准 Socks 协议实现,兼容 Socks 4、Socks 4a 和 Socks 5。容易被查

VMess # VMess 是一个加密传输协议

除开那些用来阻止访问,特殊的转或者监听端口的,剩下的可以用的协议就是VMess,Shadowsocks,Socks,HTTP四个个协议。

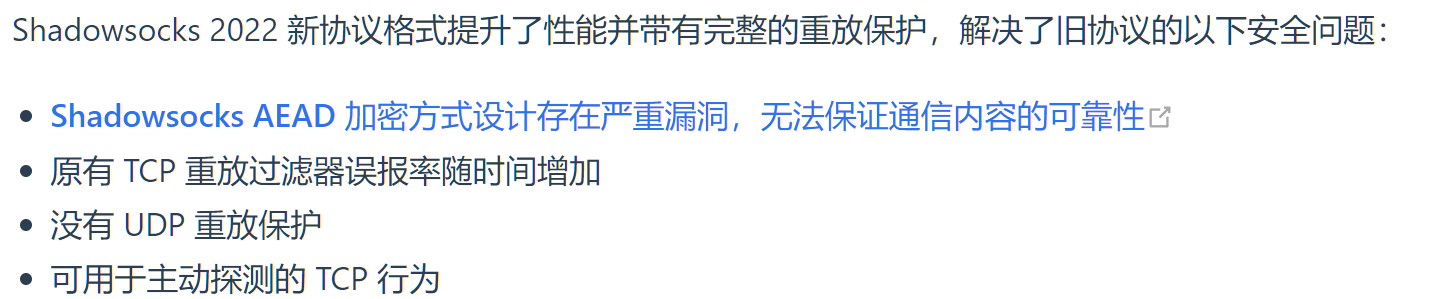
如果是新版还有vless,trojan这两个。我们主要用VMess,Shadowsocks之前被爆出过有漏洞,可以准确的被GFW侦测到,确实之前我服务器也因此被封,最新的2022的Shadowsocks已经改善和解决了这个问题。

20230328144407

但是这个需要使用Xray才可以支持。

协议的配置既可以在"transport",也可以在"inbounds"下进行单独的配置。如果在在前者,那么就是全局配置,如果是后者,可以针对不同用户进行配置。但是全局传输方式

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35

{

"port": 1080, #监听的端口

"listen": "127.0.0.1", #监听的地址,如果在docker内网可以修改为docker的地址

"protocol": "协议名称", #使用协议列表内入站的协议

"settings": {}, # 具体的配置内容,视协议不同而不同。详见每个协议中的InboundConfigurationObject。

"streamSettings": {}, # 这个就是之前说的"transport"在不同协议下的配置,实现一个协议下多个传输配置

"tag": "标识", # 就是拿来标记的

"sniffing": { # 尝试探测流量的类型,用来探测流量类型,然后

"enabled": false, #开关

"destOverride": ["http", "tls"] #当流量为指定类型时,按其中包括的目标地址重置当前连接的目标。

},

"allocate": { #端口分配策略。"always"表示总是分配所有已指定的端口,port中指定了多少个端口,V2Ray 就会监听这些端口。"random"表示随机开放端口,每隔refresh分钟在port范围中随机选取concurrency个端口来监听。

"strategy": "always",

"refresh": 5, #随机端口刷新间隔,单位为分钟。最小值为2,建议值为5。这个属性仅当strategy = random时有效。

"concurrency": 3 #随机端口数量。最小值为1,最大值为port范围的三分之一。建议值为3。

}

}

传输方式

这"streamSettings"下配置传输方式,一般而言,使用vmess协议,当然如果你是使用Shadowsocks软件可以是用用对应的协议。

接下来就传输方式,即你们经常见到的Websocket,Tcp,这些配置,这些决定了传输的速度,如果你对速度有要求,可以在这些方面上进行配置,已知的配置种类有:

1
2
3
4
5
6
7
8
9
10
11
12
13

TCP

mKCP

WebSocket

HTTP/2

DomainSocket

QUIC

TCP传输方式

HTTP伪装:如果你没有增加TLS,即你没有为你的域名增加SSL证书的话,就是HTTP伪装,将你和服务器的流量伪装成网站流量,但是由于没有加密证书,所以不安全,大家也不推荐。

TLS:而TLS则需要你有一个域名,然后将你和服务器的流量伪装成一个正规网站的访问,安全性很高,而且不怕被检测,但是需要你申请ssl证书配置和路径,还需要打开tls。

TCP+TLS+其他:这种的就是,我v2ray使用tcp配置,但是不主动访问我得端口,前面访问一个正经的网站服务,可以得到回应,而且还能访问,只有在特殊路径或者特定情况下,前面的web服务器才会将流量转发过来,前端web服务器可以使用nginx,caddy,appache,如果不需要web服务器的话,直接来个TLS分流器也是可以的。这是一种可以跟web服务器共存的方式。

mKCP传输方式

V2Ray 引入了 KCP 传输协议,并且做了一些不同的优化,称为 mKCP。如果你发现你的网络环境丢包严重,可以考虑一下使用 mKCP。由于快速重传的机制,相对于常规的 TCP 来说,mKCP 在高丢包率的网络下具有更大的优势,也正是因为此, mKCP 明显会比 TCP 耗费更多的流量,所以请酌情使用。要了解的一点是,mKCP 与 KCPTUN 同样是 KCP 协议,但两者并不兼容。

这个就是经常说的KCP。

DomainSocket传输方式

Domain Socket 使用标准的 Unix domain socket 来传输数据。它的优势是使用了操作系统内建的传输通道,而不会占用网络缓存。相比起本地环回网络(local loopback)来说,Domain socket 速度略快一些。所以如果TCP+TLS+其他,其中TLS和web服务器都处理好了数据,剩下的就是系统内部端口的转发,这时候可以考虑使用DomainSocket,速度会更快,尤其速度超过 50Mbps 时,通常会有较明显的性能差距。但是需要注意 如果指定了 domain socket 作为传输方式,在入站出站代理中配置的端口和 IP 地址将会失效,所有的传输由 domain socket 取代。毕竟内部传输不需要ip地址和监听这些的。

WebSocket传输方式

WebSocket是一种网络传输协议,可在单个TCP连接上进行全双工通信,位于OSI模型的应用层。而之前大火的WebSocket+TLS+CDN,就是三者的互相连接,我v2ray用WebSocket,然后用web服务器申请SSL证书,然后再套上一个CDN。其实没有什么难的,主要是涉及三个环节,所以大家会比较复杂,这种的类似TCP+TLS+其他,安全性是一样的,在网络上都是属于探查不到的,毕竟有CDN掩护,可以救那些被封锁的IP,其他倒是没有什么作用。

HTTP/2传输方式

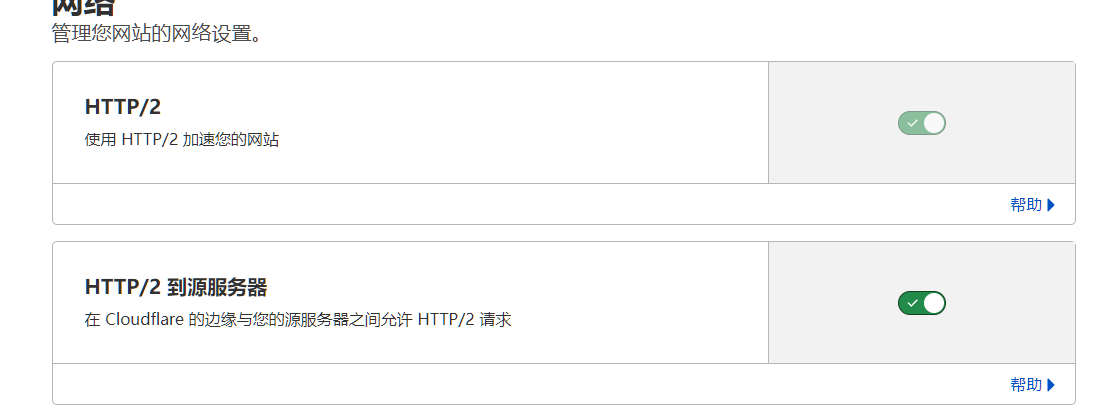
简单地说 HTTP/2 是 HTTP/1.1 的升级版(目前大多数网页还是 HTTP/1.1)。其中HTTP/2+TLS+WEB, H2流量理论上跟 ws 一样可以被 CDN 转发。 但是遗憾的是, Cloudflare 只支持与源服务器进行 HTTP/1.x 通信。

QUIC 传输方式

QUIC 全称 Quick UDP Internet Connection,是由 Google 提出的使用 UDP 进行多路并发传输的协议。其主要优势是:

  1. 减少了握手的延迟(1-RTT 或 0-RTT)

  2. 多路复用,并且没有 TCP 的阻塞问题

  3. 连接迁移,(主要是在客户端)当由 Wifi 转移到 4G 时,连接不会被断开。

QUIC 目前处于实验期,使用了正在标准化过程中的 IETF 实现,不能保证与最终版本的兼容性。

最后来说说CDN:

目前和 V2Ray 兼容的 CDN 国外有 Cloudflare,国内阿里云和腾讯云,这三家的 CDN 是支持 WebSocket 的。剩下的几家不支持 WebSocket,也不会 keep TCP connection。因此 HTTP/2 回源也不支持(访问支持 HTTP/2 和回源支持 HTTP/2 是两回事)。 另外,使用国内 CDN 需要域名备案并服务商实名认证。使用有风险,入坑需谨慎。

所以这也是为什么必须使用WebSocket+TLS+CDN才会大火,毕竟他在拯救被墙IP上无所替代。根据最新的Cloudflare文档,应该是支持HTTP/2回源的,但是还不支持多路复用。

20230327124619

至于CDN加速问题,这个见仁见智,毕竟它对我的最大作用在于解封IP,加速反正我是没感觉到,因为CDN是边缘算法,但是并不是每次都能找到你最近的一个服务群。

总结:

说了这么多,现在来总结一下:

如果IP被墙:那么只有套CDN一条路子:WebSocket+TLS+CDN

如果IP是正常的,那么建议HTTP/2+TLS或者TCP+TLS,没必要在前面套上一个CDN。

至于最近大火的Xray,相较于v2ray,它更加简便,没必要再tls加密之下,再加密一层,也可以增加响应速度。但是如果你的服务器像我一样,还有其他服务的话,那么不是很建议你更换,xray创新的xtls协议,需要接管全部端口,按照正常的话是web服务器分流,然后转发给xray。但是xray完全接管了服务器,把所有流量排查了之后,再转给后端的web服务器,让他去处理,所以如果你有在服务器上搭建网站,那么就会出现这个问题。

《结构性改革》

结构性改革的作者是黄奇帆,重庆市前市长,进入过中央经济委员会的,就资历来说,是接触国家内部的一些政见,虽然不敢说他说的都是对的,但是很大程度上可以看出我们国家未来发展的方向。这本书是纯粹的从经济学角度对我国供给侧改革进行一番说明和畅想吧。

国家的供给侧改革后面的经济学理论之一是供给理论:即供给会自己创造需求。而如果我们参照这个理论。那么大多数行业会死亡,国内的经济形式和外面的不一样,所以提出了供给侧改革,本质是铲除过剩产能。理是这么一个理,也给出了很多的举措,比如清除僵尸企业,不要笼统的去除产能,减费减税。讲的是利国利民的,当然这个位置写的东西也只能是利国利民。

先说供给侧:供给侧改革提出去除过剩产能,但是怎么定义过剩?谁是过剩?从钢铁和煤炭领域来看,各种中小企业合并的合并,关闭的关闭,煤炭和钢铁行业只剩下几家国资委或者地方国资委参与的企业,从结果来看,确实去除了不少产能,将产能集中到了大企业,但是它没解决的问题是:剩下的大企业有没有产能过剩?

产能是否过剩的问题暂且放一边。目前的局势是:几大钢厂默契操作价格,在钢筋行业,钢筋是分型号的,于是几大钢厂就默契的在某一段时间内不排产某一个型号,于是乎,在其他型号钢筋价格4000的时候,某些特殊型号会达到4200,甚至4300,而这种型号往往是必需品,想要要么加价买库存,要么给钱提前订货,因为一次生产万一产量不足的化,你还要等到下个排产周期。所以很多时候就某些型号来说产能是不足的。说这些话的问题不在于想要嘲讽或者说明什么,是想要试图回答那个问题:什么是过剩?如果在市场经济形式下过剩的产能是需要降价出售,不足的则需要加价购买,而生产者看到价格高就会提前多生产,然后让价格降低下来。但是现在这些生产者给人的感觉是拆东墙补西墙,当他们全力生产某一个型号之后,又会出现另外一个型号的不足,导致另外型号的涨价。

任何的改革都是会有伤亡的。改革也不一定是越改越好。企业的本质是为利润服务,政治任务除外,其他的时候还是赚钱为主。在产能这块黄奇帆说了很多,但是很多都是似是而非,类似:“但局部的加杠杆必须服从、服务于全局的去杠杆”,局部,全局这种词汇,简而言之就是地方政府要顾全局。

然后是地产:按照作者的想法,地产的不足,在于供需关系,你多卖点地,房价就下来了,供需关系怎么定,作者给出了一个公式,多少的人口需要多少平米的住宅,然后多少的产值需要多少的商业。最后还提到,最近几年卖的地很多是工业用地,和欧美等发达国家相比,我们卖的住宅用地太少了,这是价格高的原因。

1
2
3

这就要求城市管理者做到心中有“数”。比如,城市建成区面积,土地配置一般是每人100平方米、每万人1平方千米,100万人口的城市建成区面积就是100平方千米。再如,住房面积,人均大约40平方米,1 000万人口的城市建设4亿平方米住房是合理的。又如,商业设施面积,一般每2万~3万元的商业零售额可配置1平方米的商铺,每2万元GDP可配置1平方米写字楼。在城市土地房屋资源配置中,如果大手大脚,房地产总量供过于求,势必出现“空城”“鬼城”;如果土地长期供应不足,则会造成土地稀缺、房价畸高。推进智慧城市建设,一定要把握好这个基本面需求的“度”。

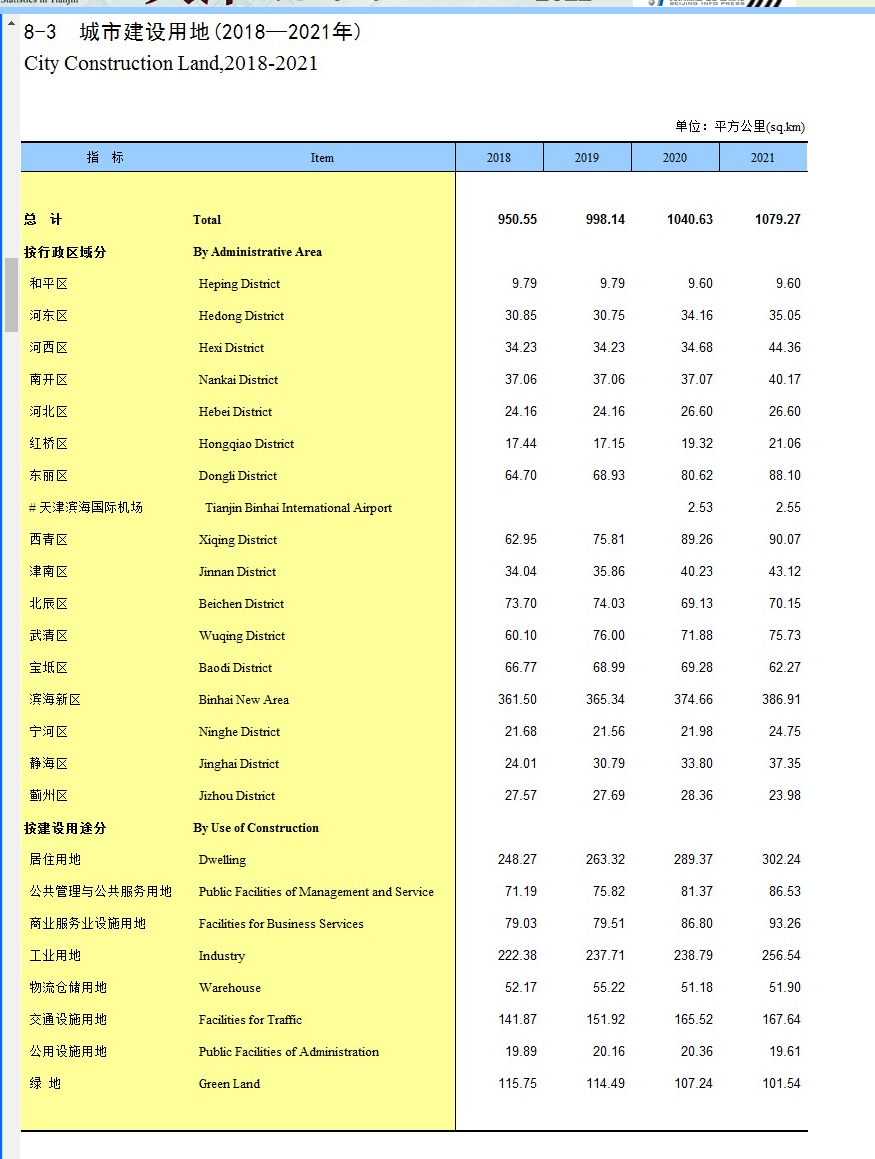
我大致估算了一下天津的情况:天津2021年生产总值:15695.05亿元,全市人口:1373万人,按照上面的要求,现在天津的城市面积才1079公顷,还有接近20%的涨幅,然后按照住房面积,还有40%的涨幅,商业就更加遑论。

20230221101813

20230221102035

地产的问题在中国是一个根深蒂固的问题。但是作者从供需关系来说,那么我也就供需关系来说:我老家农村有套房子,当初我在厦门上班,我天天做的梦就是,如果我老家的房子放在厦门多好啊,那么大,怎么住都舒服。这里就体现了我得需求,我需要在厦门上班,但是我的房子却在老家,我需要一套厦门的房子。这才是需求。天津1000多万人口,多少人和我做的一样的梦,在郊区的房子,但是在市区内上班,多想有个走两步就到的家,而不是每天通勤几个小时。作为普通人一天上班8小时,一周5天,大多数时间只能绕着公司附近,所以他们的需求就是一套在公司附近的房子。那么一栋几万人的大厦周边,他的房子需求可以有多大?所以房地产不是简单的供需关系,很多人需要的是某某位置,某某学区,某某地铁口附近的房子。而不是房子。这涉及到城市规划和交通规划的问题。太深奥了,所以从任何一方面去解释房价的高企都是错误的。你只能说某个位置房价高的原因,但是没办法应用在全国。

其中特别指出:作者认为之前几波的房产受益人是那些上车买房的人,中国房产从几千变成了几万,那么收到好处的正是那些买了房子的人,这叫与民分利。我觉得他说的很对,特别指出来。

黄奇帆在重庆市时使用了地票制度:农村复垦面积,出售给城市,中间差价由集体和农民个人按照15:85分享,美其名曰分享城市化收益。这个政策的本质还是政治任务。我国为了防止大多数耕地被拿来建成房地产,所以人为设置了耕地红线。红线是条政治线,所以他需要绕过它甚至通过它创造需求。如果真实的深入农村,现在农业不是没有土地问题,是没有人耕种的问题。农村有农村的问题,农村的问题是种地养不活人,所以需要壮年出去打工,留下一群人在家种地作为大本营,在经济形势好的情况下,打工好过种地。在经济形势不好的情况下,人家也可以回家种地等待危机过去。地票将他们的后路退去,然后给城市送来仅剩的劳动人口和住房需求。这是加速城镇化。

剩下的比较重要的是:金融。金融业的结构性改革,一个字概括,学美国。作者很多都是以美国的现有政策举例:比如美国的养老金,社保,基金等等。成立成基金,然后固定投资股票市场上的一些优质股票,随着大量的资金进入,让A股成为一个新的资金蓄水池,以改善房价问题。而这个资金蓄水池后面的玩家将都是大资本家和全国百姓。可以的话可以成立一个新的华尔街,来决定未来的国运。

股票市场的问题他也指出来了:垃圾股票太多,群众钱太少。这两个推不上去股票。所以提出了两个方案:退市和开放外资。股票市场的本质是融资然后服务实体,但是他的一系列举措是将股票成为第二个房地产市场,然后继续绑架全部人。股票会一直升高,最后成为普通人无法购买的价格,然后小散户出清,剩下的就是大资本家和养老基金等。大家趁着这股风,将气球吹大,养老金也乘积收益,以弥补不足。

如果真的按照他设想的,那么就又是一个造富神话,然后是又一群人富裕,再与民分一波利。

最后他也提到最近比较流行的供应链金融:供应链金融不是什么新玩意,之前是商业承兑汇票,现在只不过是换了个名字,本质还是下游利用上游的信誉和双方交易的应收款给银行,银行提前将款项融资给下游,让下游的资金运转起来,上游也减轻了资金压力,银行也收能收到利息差和费用。三方共赢的局面。这应该是商业承兑正常运转的样子,只不过那些年商承被企业给玩坏了,只能另外起一个炉灶,然后加强监管。

那么代价是什么呢?

我们来分析一下这个三角模型:下游给上游货物,上游给下游票据,下游需要周转就把票据提前贴息(损失点利息)给银行,银行赚到利息差,等票据到期之后去找上游拿钱,还能防止贷款资金乱窜到别的地方。除了下游得高额贴息费和有时候无法融资。银行不可能给上游无限得额度,很多时候会给予1-2倍得杠杆,比如定期存款1w,给你2w得可开票额度,用完额度要么增加资金,要么等兑付一些额度。这看起来是一个良性且正确得循环,但是如果公司亏本,或者项目款得周期大于1年,那么就会出现死亡加速螺旋,额度不够,无法开工,无法开工,没有资金。当然后续可以通过债转股得问题解决,毕竟都是国企好说话,但是如果大面积爆发,这是一个自己内部的金融性风险,需要更大得资金来掩盖,会陷入另一个死亡螺旋。

总结

虽然作者得很多东西都被我说的很不堪,但是这就是经济,这就是科学,你要经得起别人得批判,你要经得起别人得考核。作者得方向和思路不能说是错,就好像作者说的是一个好的极端,而我反驳得就是将它拨转到另一个极端,两个极端对比起来就觉得谁高谁低。但是其实不然,现实很多时候往往在这两者之间,我们只要踩好这个平衡木,就能防止自己进入另一个极端,这件事不难,但也不简单,只能说需要更多人更长时间的努力,而作为其中的一员我也只能在自己的角度说出一点观点,这正是我得努力。

0%